전개
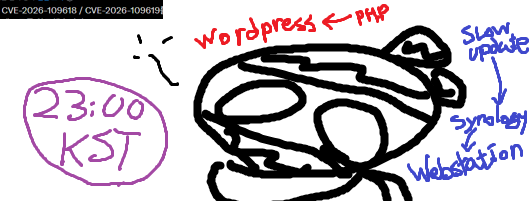
갑작스러운 전개이지만, 발단은 이틀 전인 2026년 10월 21일에 X(구 Twitter)로 J4ck3LSyN라는 유저가 PHP 취약점을 알린 데에 있었습니다. 실제 결과가 나오는 PoC(Proof of Concept)였는가 하면 완벽하진 않았다는 말들도 있는데, 어찌됐든 PHP2SHELL 축제의 시작을 알리는 포스트임에는 변함이 없을 겁니다.
PHP 공식으로부터 당일 23시에 패치가 나올 거라 발표되었는데, 이는 달리 말하자면 명확한 공격 방식(취약점)이 발표된다는 것과 같은 말이 됩니다. AI툴이 있으니 패치 직후 변경점 비교를 통해 공격 툴을 짜는 것 정도야 손쉬운 일이겠지요.
그리하여 모든 PHP 기반 사이트들에 비상이 걸렸습니다. 당장 개인 사이트 제작에 곧잘 쓰이는 wordpress만 하더라도 PHP 기반이라서, 곧, wordpress를 사용하는 사이트들은 모두 공격 대상이 될 수 있다는 말이었고요. 제 블로그들도 물론 마찬가지.
그나마 cloudflare에서 WAF(웹방화벽, Web Application Firewall)에 해당 공격 패턴룰을 무료 플랜에까지 적용해줬다는 대응책을 내놓은 덕분에, cloudflare proxy를 쓰고 있었다면 어느 수준의 방어가 가능한 듯했습니다.
뭐, 그건 그거고, 저는 자야하기 때문에 익일 새벽 3시까지 이것저것 찾아보다가 그냥 정적페이지(PHP 미사용) 하나 띄워놓고 끝냈습니다.
그리고 한 3시간 자고 일어나서 출근 직전에 cloudflare proxy 설정을 걸어놨죠. 나중에 로그 살펴보니까 딱히 PHP2SHELL 공격이 들어온 건 없어 보였습니다.
대응
그런데 cloudflare proxy(CDN) 기능을 사용하면 사이트가 굉장히, 굉~장히 느려지는 상황이 발생합니다. 무료플랜이라서 그런 것도 있겠지만, 무엇보다도 CDN location이 LAX(로스앤젤레스)로 찍히기 때문입니다.
지루하고 현학적인 얘기 말고 수치로 딱 잘라 말하자면, 1000ms(1초) 가까이의 왕복시간이 발생함에 따라 전체적인 사이트 속도가 현저하게 느려진다는 얘기입니다.
지금도 이쪽(건전한 블로그)에는 cloudflare proxy를 달아놨는데, CDN 동작 및 공격패턴 탐지&비교용으로 쓰고자 방치한 것이니 이해해주세요. 어차피 이미지도 플러그인도 별로 없으니까 충분히 빠르잖아요.
PHP 패치는 나왔지만 Synology에서 대응해주기까지엔 늘 오랜 시간이 걸렸기에, 얼른 PHP 패치가 나왔으면 좋겠다 생각하면서도 반쯤 마음을 놓고 있었는데…….
이번엔 사태의 심각성이 심각성이다 보니 Synology 측에서도 금일 새벽 시간(05시)에 PHP 패키지 업데이트를 배포했습니다. 이렇게나 빠른 일처리라니, 평소에도 좀 이러지!
발작
자, Cloudflare 덕분에 벨기에랑 네덜란드 IP를 통해 매번 WordPress 취약점 공격이 들어온다는 걸 알았습니다. 근데 그건 그거고, 사이트 느려진 건 복구하고 싶었단 말이죠.
그런데, 음, CDN도 써보고 싶어졌어요. 안 그래도 Gcore CDN가 나쁘지 않다는 얘기가 있어서 궁금했는데, 이참에 시험삼아 적용해보기로 한 겁니다…메인 블로그에!
조금 힘겨운 작업들이 이어지긴 했지만, 나름대로 prefetch도 하고 (자동화 코드를 잘못 짜서 영문 대문자 들어간 파일은 prefetch 실패했지만ㅋㅋㅋ) 적용도 잘 마쳤습니다. 서버 직접 접근보다야 왕복시간 300~500ms 정도 더 느리지만, 아무렴 1000ms보다는 낫지 않습니까?
일단 hk2 서버(홍콩 추정)로 지정된 상태인 만큼 조금만 더 모니터링 해보고, 아무래도 아닌 것 같다 싶으면 얼른 원복할 생각입니다. 속도만큼은 cloudflare보단 나은 것 같아서 좀 지켜보려는 마음이 없지 않긴 한데…
아, 추가로 로그인 감사 플러그인도 설치했어요. 어떤 새끼들이 자꾸 무단침입하려드나 확인하려는 목적으로…
답글 남기기